

服务运行状态
云简业财
状态


服务运行状态
安全与信任保障
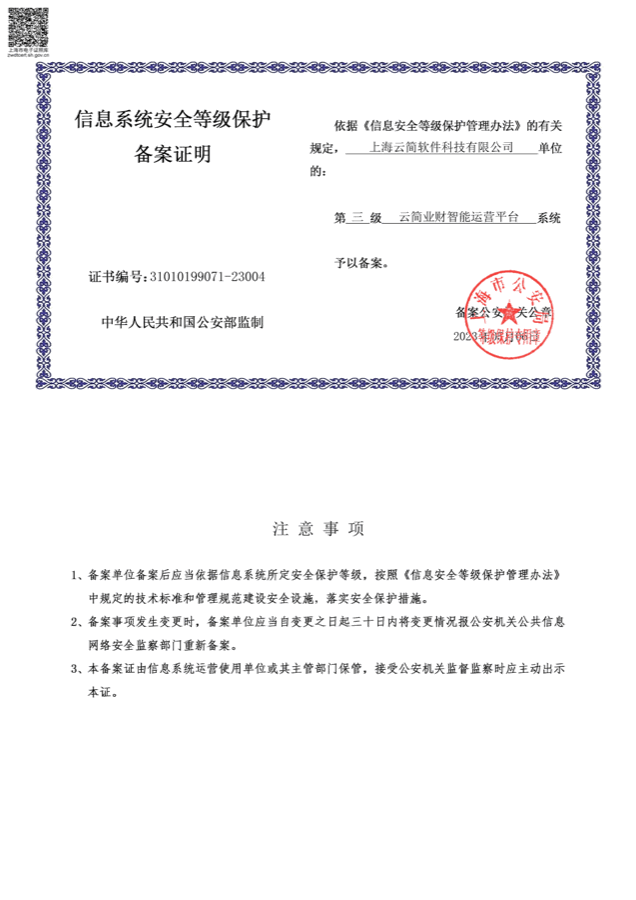
合规认证
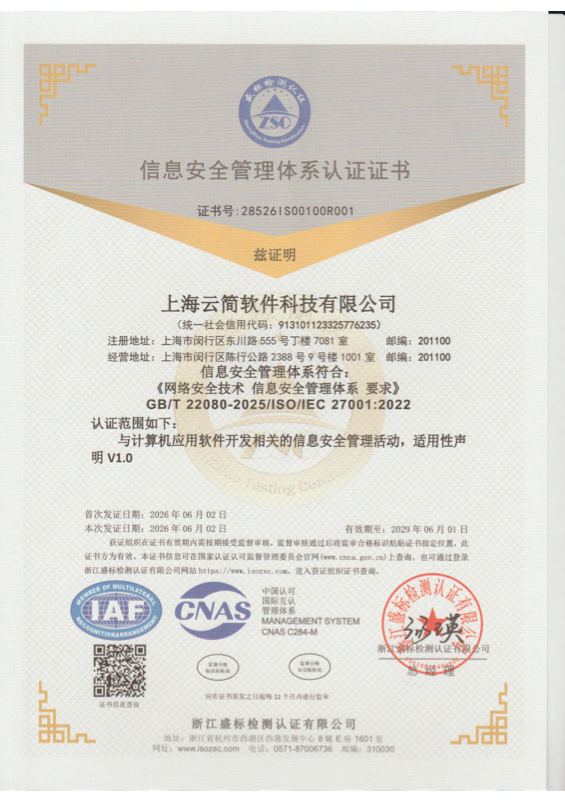
信息安全管理体系认证(GB/T 22080-2025 / ISO/IEC 27001:2022),覆盖计算机应用软件开发相关信息安全管理活动,有效期至2029年6月。
查看证书 ›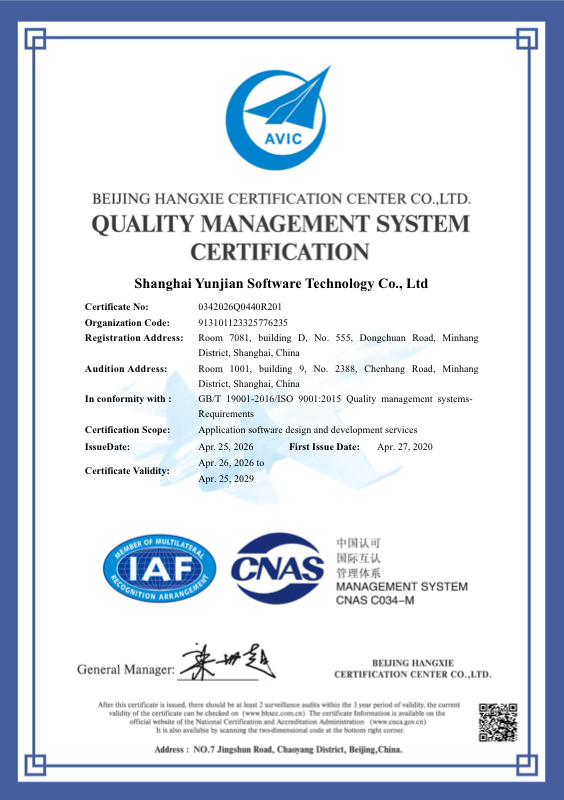
自2021年起连续接受独立会计师事务所SOC审计,已完成2025年度SOC 1 Type II及SOC 2 Type I审计,报告可在签署保密协议后向您的客户经理索取。
数据安全措施
全站启用HTTPS,数据在客户端与服务器之间通过TLS加密传输,保护传输过程中的数据机密性与完整性。
对手机号、银行账户等敏感数据采取加密存储与脱敏展示等措施,控制数据暴露面。
多租户数据逻辑隔离,云平台按业务划分独立VPC,边界部署云防火墙与Web应用防火墙。
遵循最小权限原则,内部访问留痕审计,通过访问控制与审计机制降低未授权访问风险。
核心数据定期备份,基础设施多云部署;通过备份与恢复机制提升服务连续性和数据恢复能力。
定期开展第三方渗透测试与安全评估,发现问题及时修复闭环。
AI 合规与治理
产品定位为办公与报销场景的工具执行型智能体,开放与关闭的能力边界明确、对用户可见。工具使用权限由平台、企业、用户三层共同管控,企业策略只收紧不扩大。智能体在用户授权和企业权限策略范围内执行操作;对需要确认或审批的操作,系统在执行前展示操作信息并完成相应流程。
写入与执行类操作按策略经用户确认或审批,执行前展示变更预览。操作在隔离沙盒环境中运行;对支持撤销或补偿的操作提供回滚等恢复机制,不可逆操作的处理规则在具体场景中说明。
会话行为完整留痕,可按时间线回查;日志默认脱敏留存,支持导出。发布版本完整留档,回退与故障恢复方案经发布前验证;业务与计费争议可全程追查。
服务端统一实施版本管理和兼容性验证,按发布策略逐步上线;跨设备、断线重连后会话状态保持一致。用户与租户之间的数据、配置严格隔离。
提供执行前确认、运行中纠偏等多层纠错手段,对支持撤销的操作提供回滚机制。已建立错误与运行事件的全量留存和检索复盘;监控告警、服务质量看板等能力在持续规划建设中。
模型与版本由服务端统一管理、灰度发布,客户端仅使用经服务端验证的模型。版本升级须经完整回归验证;模型变更提前通知机制可按客户要求补充。
业务数据实时取自企业系统接口;记忆与数据按认证身份严格隔离,防止跨用户、跨租户串扰;模型服务统一调度,不因无关因素产生差别对待。
隐私与合规承诺
可用性与责任共担
| 事件级别 | 响应时间 | 处理周期 |
|---|---|---|
| 一级(如全部服务不可用,7×24 处理) | 90% ≤ 1 小时 | 90% ≤ 1 个工作日 |
| 二级(如单一模块不可用) | 90% ≤ 2 小时 | 80% ≤ 3 个工作日 |
| 三级(如个别功能不可用) | 80% ≤ 2 小时 | 70% ≤ 5 个工作日,或单月少于 6 次 |
| 四级(偶发问题,影响轻微) | 60% ≤ 4 小时 | 97% ≤ 15 个工作日,或单月少于 6 次 |
服务时间:工作日 9:00–18:00;一级事件 7×24 小时处理,非工作日仅响应一级事件。事件级别按影响范围与紧急程度由双方共同确定;因外部合作方或不可抗力导致的异常、第三方应用市场相关问题不纳入统计指标。上述指标为工单响应与处理的服务目标,不构成服务可用率承诺;统计口径、计时规则及例外范围以服务合同约定为准。
负责平台侧安全:基础设施防护、应用安全、数据加密与备份、漏洞修复与服务高可用保障,并通过服务状态页实时公示系统运行状况。
查看服务状态 status.cloudpense.com ›服务渠道:客服热线 400-110-6032 | 客服邮箱 cs@cloudpense.com | 项目协同系统 redmine.cloudpense.com
账号安全需要双方共同努力:请管理员妥善保管账号密码,按最小权限原则为员工配置审批与查看权限,并定期审查权限分配。
漏洞反馈
页面信息更新日期:2026年9月22日


